Domain ecni.de kaufen?
Wir ziehen mit dem Projekt
ecni.de um.
Sind Sie am Kauf der Domain
ecni.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ecni.de kaufen?
Wie lautet der Bewertungsmaßstab für den Cooper-Test?
Der Bewertungsmaßstab für den Cooper-Test basiert auf der zurückgelegten Strecke in 12 Minuten. Es gibt verschiedene Kategorien, je nachdem, wie weit man in dieser Zeit gelaufen ist. Die Bewertung reicht von "sehr schlecht" bis "sehr gut" und hängt vom Alter und Geschlecht der Person ab. **
Wird in Bayern für Technikerschulen eigentlich ein strengerer Bewertungsmaßstab angelegt als beim Abitur oder bei FOS und BOS?
Es gibt keinen einheitlichen Bewertungsmaßstab für alle Schularten in Bayern. Die Bewertungskriterien können je nach Schule und Fach unterschiedlich sein. Es ist jedoch möglich, dass an Technikerschulen aufgrund des praxisorientierten Unterrichts und der spezifischen Anforderungen in technischen Fächern andere Schwerpunkte gesetzt werden als beim Abitur oder an FOS und BOS. **

Ähnliche Suchbegriffe für Bewertungsmaßstab
Top-Angebote
Produkte zum Begriff Bewertungsmaßstab:
-
Der neue Bewertungsmaßstab für die parodontale Erhaltungstherapie. Auswirkungen auf Struktur und Delegierbarkeit, Taschenbuch von Jacqueline Elbrandt,Der Neue Bewertungsmaßstab Für Die Parodontale Erhaltungstherapie. Auswirkungen Auf Struktur Und Delegierbarkeit, Taschenbuch Von Jacqueline Elbrandt, Grin, 978-3-346-73233-0, Seitenanzahl: 5227,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
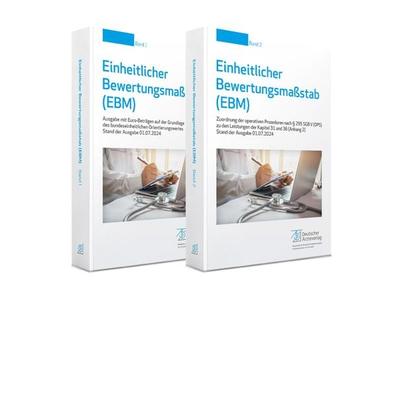
Einheitlicher Bewertungsmaßstab (EBM) Stand 01.07.2024Einheitlicher Bewertungsmaßstab (EBM) Stand 01.07.2024 , Ausgabe mit Euro-Beträgen auf der Grundlage des bundeseinheitlichen Orientierungswertes , Rakel > Autopflege & Aufbereitung , Erscheinungsjahr: 20240718, Produktform: Kartoniert, Inhalt/Anzahl: 1, Redaktion: Kassenärztliche Bundesvereinigung (KBV), Seitenzahl/Blattzahl: 2056, Abbildungen: 0 Tabellen, Themenüberschrift: LAW / Health & Safety~MEDICAL / Administration, Keyword: Abrechnung; Abrechnungsgrundlage; Ambulante spezialfachärztliche Versorgung (ASV); Betreuung; Bewertungsmaßstab; EBM-Weiterentwicklung; Einheitlicher Bewertungsmaßstab (EBM); Gebührenordnungsposition (GOP); Gesundheitsuntersuchungs-Richtlinie; Hepatitis-B; Hepatitis-C; Hybrid-DRG; Hygienezuschläge; Kassenabrechnung; Kassenpatienten; Krankenversicherung; Kryokonservierung; MVV-Richtline; Mutterschafts-Richtlinie; OPS-Kodes; Orientierungswert; Prozeduren; Pränataldiagnostik; Screening; Strahlentherapie; Vergütungssystem; Vertragsarzt; Vertragsärztliche Abrechnung; Videosprechstunden; außerklinische Intensivpflege; elektronische Patientenakte (ePA); fetaler Rhesusfaktor, Fachschema: Abrechnung - Kassenabrechnung~Rechnungswesen / Abrechnung~Evidenzbasierte Medizin - EBM~Gesundheitsmanagement~Management / Gesundheit~Gesundheitswesen~Krankenversicherung~Sozialversicherung / Krankenversicherung~Medizin / Recht, Kriminalität~Sozialrecht, Fachkategorie: Medizinverwaltung und -management~Krankenversicherung, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 149, Höhe: 80, Gewicht: 1884, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie beeinflusst die Datenübermittlung die Effizienz von Unternehmen in Bezug auf Datenschutz, Cybersicherheit und Compliance?
Die Datenübermittlung ermöglicht es Unternehmen, effizienter auf Datenschutz, Cybersicherheit und Compliance zu reagieren, da sie in Echtzeit auf potenzielle Bedrohungen reagieren können. Durch die Übermittlung von Daten können Unternehmen auch ihre Compliance-Strategien verbessern, indem sie schneller auf neue Vorschriften und Bestimmungen reagieren können. Allerdings birgt die Datenübermittlung auch Risiken, da sie potenzielle Sicherheitslücken schaffen kann, die von Cyberkriminellen ausgenutzt werden können. Daher ist es entscheidend, dass Unternehmen robuste Sicherheitsmaßnahmen implementieren, um die Effizienz ihrer Datenschutz-, Cybersicherheits- und Compliance-Strategien zu gewährleisten. **
-
Wie können Unternehmen die Sicherheit von Dokumentenbefestigungen verbessern, um die Vertraulichkeit und Integrität sensibler Informationen in den Bereichen Datenschutz, Compliance und Informationssicherheit zu gewährleisten?
Unternehmen können die Sicherheit von Dokumentenbefestigungen verbessern, indem sie auf verschlüsselte Dateiübertragungen und -speicherung setzen, um sicherzustellen, dass sensible Informationen vor unbefugtem Zugriff geschützt sind. Zudem sollten sie starke Authentifizierungsmethoden implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf vertrauliche Dokumente zugreifen können. Des Weiteren ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für die Bedeutung der Sicherheit von Dokumentenbefestigungen zu schärfen. Schließlich sollten Unternehmen auch auf Technologien wie digitale Signaturen und Wasserzeichen setzen, um die Integrität von Dokumenten zu gewährleisten und Fäls **
-
Wie können Unternehmen die Sicherheit von Dokumentenbefestigungen verbessern, um die Vertraulichkeit und Integrität sensibler Informationen in den Bereichen Datenschutz, Compliance und Informationssicherheit zu gewährleisten?
Unternehmen können die Sicherheit von Dokumentenbefestigungen verbessern, indem sie starke Verschlüsselungstechnologien verwenden, um sicherzustellen, dass nur autorisierte Benutzer auf die Informationen zugreifen können. Zudem sollten sie Zugriffsrechte und Berechtigungen für Dokumente strikt kontrollieren und überwachen, um unbefugten Zugriff zu verhindern. Die Implementierung von digitalen Signaturen und Audit-Trail-Funktionen kann auch dazu beitragen, die Integrität von Dokumenten zu gewährleisten und die Nachverfolgung von Änderungen zu ermöglichen. Schließlich ist es wichtig, Schulungen und Richtlinien für Mitarbeiter zu entwickeln, um das Bewusstsein für die Bedeutung der Sicherheit von Dokumentenbefestigungen zu schärfen und sicherzustellen, dass Best **
-
Welche Vorkehrungen sollten in Bezug auf Cybersicherheit, Datenschutz und physische Sicherheit getroffen werden, um die Vertraulichkeit und Integrität von sensiblen Informationen in Unternehmen zu gewährleisten?
Um die Vertraulichkeit und Integrität sensibler Informationen in Unternehmen zu gewährleisten, sollten angemessene Cybersicherheitsmaßnahmen implementiert werden, wie z.B. Firewalls, regelmäßige Software-Updates und Schulungen für Mitarbeiter zur Erkennung von Phishing-Angriffen. Zudem ist es wichtig, Datenschutzrichtlinien zu entwickeln und umzusetzen, um sicherzustellen, dass personenbezogene Daten angemessen geschützt und nur für autorisierte Zwecke verwendet werden. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Sicherheitspersonal eingesetzt werden, um den unbefugten Zugriff auf sensible Informationen zu verhindern. Schließlich ist es entscheidend, regelmäßige Sicherheitsaudits und -tests durchz **


Wie sicher sind Banktransaktionen und welche Maßnahmen werden ergriffen, um die Vertraulichkeit und Integrität von Banktransaktionen zu gewährleisten, insbesondere in Bezug auf Cyber-Sicherheit, Datenschutz und Compliance?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Vertraulichkeit und Integrität der Transaktionen zu gewährleisten. Dazu gehören Verschlüsselungstechnologien, starke Authentifizierungsmethoden und regelmäßige Sicherheitsüberprüfungen. Darüber hinaus müssen Banken strenge Datenschutz- und Compliance-Vorschriften einhalten, um sicherzustellen, dass die persönlichen Daten der Kunden geschützt sind und alle Transaktionen den gesetzlichen Anforderungen entsprechen. Trotz dieser Maßnahmen ist es jedoch wichtig, dass Kunden auch selbst vorsichtig sind und ihre persönlichen Daten und Zugangsdaten sicher aufbewahren, um das Risiko von Cyber-Angriffen zu minimieren. **
Welche Vorkehrungen sollten in Bezug auf die Cybersicherheit, den Datenschutz und die physische Sicherheit von Unternehmen getroffen werden, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten, sollten Unternehmen robuste Cybersicherheitsmaßnahmen implementieren, wie z.B. Firewalls, regelmäßige Software-Updates und Schulungen für Mitarbeiter zur Erkennung von Phishing-Angriffen. Zudem ist es wichtig, Datenschutzrichtlinien zu entwickeln und umzusetzen, die sicherstellen, dass personenbezogene Daten angemessen geschützt und nur für autorisierte Zwecke verwendet werden. Darüber hinaus sollten Unternehmen physische Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Sicherheitspersonal implementieren, um den unbefugten Zugriff auf sensible Daten zu verhindern. Schließlich ist es entscheidend, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um poten **
Top-Angebote
Produkte zum Begriff Bewertungsmaßstab:
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der neue Bewertungsmaßstab für die parodontale Erhaltungstherapie. Auswirkungen auf Struktur und Delegierbarkeit, Taschenbuch von Jacqueline Elbrandt,Der Neue Bewertungsmaßstab Für Die Parodontale Erhaltungstherapie. Auswirkungen Auf Struktur Und Delegierbarkeit, Taschenbuch Von Jacqueline Elbrandt, Grin, 978-3-346-73233-0, Seitenanzahl: 5227,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einheitlicher Bewertungsmaßstab (EBM) Stand 01.07.2024Einheitlicher Bewertungsmaßstab (EBM) Stand 01.07.2024 , Ausgabe mit Euro-Beträgen auf der Grundlage des bundeseinheitlichen Orientierungswertes , Rakel > Autopflege & Aufbereitung , Erscheinungsjahr: 20240718, Produktform: Kartoniert, Inhalt/Anzahl: 1, Redaktion: Kassenärztliche Bundesvereinigung (KBV), Seitenzahl/Blattzahl: 2056, Abbildungen: 0 Tabellen, Themenüberschrift: LAW / Health & Safety~MEDICAL / Administration, Keyword: Abrechnung; Abrechnungsgrundlage; Ambulante spezialfachärztliche Versorgung (ASV); Betreuung; Bewertungsmaßstab; EBM-Weiterentwicklung; Einheitlicher Bewertungsmaßstab (EBM); Gebührenordnungsposition (GOP); Gesundheitsuntersuchungs-Richtlinie; Hepatitis-B; Hepatitis-C; Hybrid-DRG; Hygienezuschläge; Kassenabrechnung; Kassenpatienten; Krankenversicherung; Kryokonservierung; MVV-Richtline; Mutterschafts-Richtlinie; OPS-Kodes; Orientierungswert; Prozeduren; Pränataldiagnostik; Screening; Strahlentherapie; Vergütungssystem; Vertragsarzt; Vertragsärztliche Abrechnung; Videosprechstunden; außerklinische Intensivpflege; elektronische Patientenakte (ePA); fetaler Rhesusfaktor, Fachschema: Abrechnung - Kassenabrechnung~Rechnungswesen / Abrechnung~Evidenzbasierte Medizin - EBM~Gesundheitsmanagement~Management / Gesundheit~Gesundheitswesen~Krankenversicherung~Sozialversicherung / Krankenversicherung~Medizin / Recht, Kriminalität~Sozialrecht, Fachkategorie: Medizinverwaltung und -management~Krankenversicherung, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 149, Höhe: 80, Gewicht: 1884, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Bewertungsmaßstab für den Cooper-Test?
Der Bewertungsmaßstab für den Cooper-Test basiert auf der zurückgelegten Strecke in 12 Minuten. Es gibt verschiedene Kategorien, je nachdem, wie weit man in dieser Zeit gelaufen ist. Die Bewertung reicht von "sehr schlecht" bis "sehr gut" und hängt vom Alter und Geschlecht der Person ab. **
-
Wird in Bayern für Technikerschulen eigentlich ein strengerer Bewertungsmaßstab angelegt als beim Abitur oder bei FOS und BOS?
Es gibt keinen einheitlichen Bewertungsmaßstab für alle Schularten in Bayern. Die Bewertungskriterien können je nach Schule und Fach unterschiedlich sein. Es ist jedoch möglich, dass an Technikerschulen aufgrund des praxisorientierten Unterrichts und der spezifischen Anforderungen in technischen Fächern andere Schwerpunkte gesetzt werden als beim Abitur oder an FOS und BOS. **
-
Wie beeinflusst die Datenübermittlung die Effizienz von Unternehmen in Bezug auf Datenschutz, Cybersicherheit und Compliance?
Die Datenübermittlung ermöglicht es Unternehmen, effizienter auf Datenschutz, Cybersicherheit und Compliance zu reagieren, da sie in Echtzeit auf potenzielle Bedrohungen reagieren können. Durch die Übermittlung von Daten können Unternehmen auch ihre Compliance-Strategien verbessern, indem sie schneller auf neue Vorschriften und Bestimmungen reagieren können. Allerdings birgt die Datenübermittlung auch Risiken, da sie potenzielle Sicherheitslücken schaffen kann, die von Cyberkriminellen ausgenutzt werden können. Daher ist es entscheidend, dass Unternehmen robuste Sicherheitsmaßnahmen implementieren, um die Effizienz ihrer Datenschutz-, Cybersicherheits- und Compliance-Strategien zu gewährleisten. **
-
Wie können Unternehmen die Sicherheit von Dokumentenbefestigungen verbessern, um die Vertraulichkeit und Integrität sensibler Informationen in den Bereichen Datenschutz, Compliance und Informationssicherheit zu gewährleisten?
Unternehmen können die Sicherheit von Dokumentenbefestigungen verbessern, indem sie auf verschlüsselte Dateiübertragungen und -speicherung setzen, um sicherzustellen, dass sensible Informationen vor unbefugtem Zugriff geschützt sind. Zudem sollten sie starke Authentifizierungsmethoden implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf vertrauliche Dokumente zugreifen können. Des Weiteren ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für die Bedeutung der Sicherheit von Dokumentenbefestigungen zu schärfen. Schließlich sollten Unternehmen auch auf Technologien wie digitale Signaturen und Wasserzeichen setzen, um die Integrität von Dokumenten zu gewährleisten und Fäls **
Ähnliche Suchbegriffe für Bewertungsmaßstab
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theorien für eine gerechtere Welt. Das Gerechtigkeitskonzept von Martha Nussbaum als Bewertungsmaßstab der UN, Taschenbuch von Isabel Thoma, GRIN,Theorien Für Eine Gerechtere Welt. Das Gerechtigkeitskonzept Von Martha Nussbaum Als Bewertungsmaßstab Der Un, Taschenbuch Von Isabel Thoma, Grin, 978-3-346-28476-1, Seitenanzahl: 4417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eignung von PR-Kodizes als Bewertungsmaßstab für die Einhaltung einer PR-Ethik am Beispiel der Affäre Scharping/Hunzinger, Taschenbuch von ChristofEignung Von Pr-kodizes Als Bewertungsmaßstab Für Die Einhaltung Einer Pr-ethik Am Beispiel Der Affäre Scharping/hunzinger, Taschenbuch Von Christof Weingärtner, Grin, 978-3-638-74722-6, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit von Dokumentenbefestigungen verbessern, um die Vertraulichkeit und Integrität sensibler Informationen in den Bereichen Datenschutz, Compliance und Informationssicherheit zu gewährleisten?
Unternehmen können die Sicherheit von Dokumentenbefestigungen verbessern, indem sie starke Verschlüsselungstechnologien verwenden, um sicherzustellen, dass nur autorisierte Benutzer auf die Informationen zugreifen können. Zudem sollten sie Zugriffsrechte und Berechtigungen für Dokumente strikt kontrollieren und überwachen, um unbefugten Zugriff zu verhindern. Die Implementierung von digitalen Signaturen und Audit-Trail-Funktionen kann auch dazu beitragen, die Integrität von Dokumenten zu gewährleisten und die Nachverfolgung von Änderungen zu ermöglichen. Schließlich ist es wichtig, Schulungen und Richtlinien für Mitarbeiter zu entwickeln, um das Bewusstsein für die Bedeutung der Sicherheit von Dokumentenbefestigungen zu schärfen und sicherzustellen, dass Best **
-
Welche Vorkehrungen sollten in Bezug auf Cybersicherheit, Datenschutz und physische Sicherheit getroffen werden, um die Vertraulichkeit und Integrität von sensiblen Informationen in Unternehmen zu gewährleisten?
Um die Vertraulichkeit und Integrität sensibler Informationen in Unternehmen zu gewährleisten, sollten angemessene Cybersicherheitsmaßnahmen implementiert werden, wie z.B. Firewalls, regelmäßige Software-Updates und Schulungen für Mitarbeiter zur Erkennung von Phishing-Angriffen. Zudem ist es wichtig, Datenschutzrichtlinien zu entwickeln und umzusetzen, um sicherzustellen, dass personenbezogene Daten angemessen geschützt und nur für autorisierte Zwecke verwendet werden. Darüber hinaus sollten physische Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Sicherheitspersonal eingesetzt werden, um den unbefugten Zugriff auf sensible Informationen zu verhindern. Schließlich ist es entscheidend, regelmäßige Sicherheitsaudits und -tests durchz **
-
Wie sicher sind Banktransaktionen und welche Maßnahmen werden ergriffen, um die Vertraulichkeit und Integrität von Banktransaktionen zu gewährleisten, insbesondere in Bezug auf Cyber-Sicherheit, Datenschutz und Compliance?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Vertraulichkeit und Integrität der Transaktionen zu gewährleisten. Dazu gehören Verschlüsselungstechnologien, starke Authentifizierungsmethoden und regelmäßige Sicherheitsüberprüfungen. Darüber hinaus müssen Banken strenge Datenschutz- und Compliance-Vorschriften einhalten, um sicherzustellen, dass die persönlichen Daten der Kunden geschützt sind und alle Transaktionen den gesetzlichen Anforderungen entsprechen. Trotz dieser Maßnahmen ist es jedoch wichtig, dass Kunden auch selbst vorsichtig sind und ihre persönlichen Daten und Zugangsdaten sicher aufbewahren, um das Risiko von Cyber-Angriffen zu minimieren. **
-
Welche Vorkehrungen sollten in Bezug auf die Cybersicherheit, den Datenschutz und die physische Sicherheit von Unternehmen getroffen werden, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten, sollten Unternehmen robuste Cybersicherheitsmaßnahmen implementieren, wie z.B. Firewalls, regelmäßige Software-Updates und Schulungen für Mitarbeiter zur Erkennung von Phishing-Angriffen. Zudem ist es wichtig, Datenschutzrichtlinien zu entwickeln und umzusetzen, die sicherstellen, dass personenbezogene Daten angemessen geschützt und nur für autorisierte Zwecke verwendet werden. Darüber hinaus sollten Unternehmen physische Sicherheitsmaßnahmen wie Zugangskontrollen, Überwachungskameras und Sicherheitspersonal implementieren, um den unbefugten Zugriff auf sensible Daten zu verhindern. Schließlich ist es entscheidend, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um poten **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.